Ingen af de tre største lækager fra AI-companion-tjenester skyldtes et snedigt angreb. I hvert tilfælde kunne data nås af enhver, der vidste, hvor man skulle kigge, eller de blev taget fra et site bygget med ringe sikkerhed. Det er det mønster, det er værd at forstå.
Tre lækager, tre slags skade
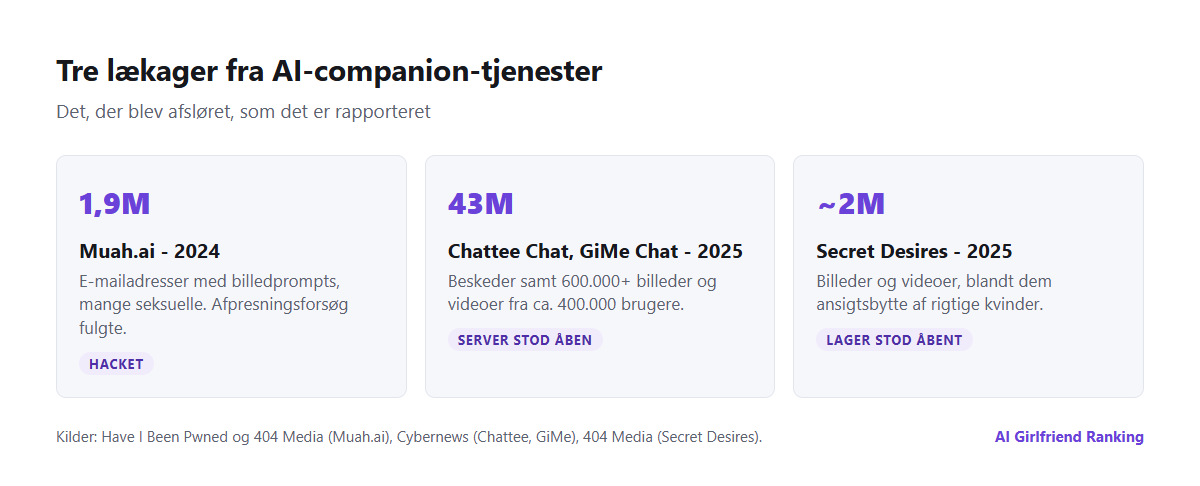
Det, der blev afsløret i hvert tilfælde, som det er rapporteret.
Muah.ai, 2024. En hacker tog data fra "AI-kæreste"-sitet og gav dem til journalister. Det indeholdt omkring 1,9 millioner e-mailadresser sammen med de prompts, brugerne havde skrevet for at generere billeder - mange seksuelle, og nogle beskrev overgreb mod børn. Mange adresser kunne kobles til rigtige identiteter. Sikkerhedsforskeren Troy Hunt føjede bruddet til Have I Been Pwned som et følsomt brud, og forsøg på afpresning mod folk i dataene fulgte.
Chattee Chat og GiMe Chat, 2025. Forskere hos Cybernews fandt en server, der tilhørte den hongkongske udvikler bag de to apps, og som stod åben uden adgangskode. Den indeholdt mere end 43 millioner beskeder og over 600.000 billeder og videoer fra omkring 400.000 brugere, mest i USA. Der var hverken navne eller e-mailadresser, men der var IP-adresser og enheds-id'er samt købslogs, som viste, at nogle brugere havde brugt tusindvis af dollars. Serveren blev først lukket, efter at den var dukket op i offentlige søgemaskiner for eksponerede enheder.
Secret Desires, 2025. Journalister hos 404 Media fandt platformens cloud-lager offentligt tilgængeligt. Det indeholdt næsten to millioner billeder og videoer, blandt dem et stort sæt lavet med en ansigtsbytte-funktion, der satte rigtige kvinders fotos - taget fra sociale medier, fra studentebilleder og endda en årbog - ind i eksplicit indhold. Lageret blev låst inden for omkring en time efter, at firmaet var blevet kontaktet. Secret Desires er en af de apps, vi har anmeldt; lækagen er relevant for alle, der brugte dens billedfunktioner.
Hvorfor companion-apps er attraktive mål
- Indholdet er enestående kompromitterende. Seksuelle chats, fantasier og genererede billeder er ideelt materiale til afpresning.
- Mange udbydere er små. Hurtigt voksende apps bygget af små teams, nogle gange på sammenstykkede open source-komponenter, springer ofte over, hvor det gælder grundlæggende sikkerhed.
- Alt bliver gemt. Tjenesten har brug for din historik for at huske dig, så der hober sig år af tekst op - se hvad din AI-kæreste-app ved om dig.
- Billeder ligger i cloud-lager. Forkert konfigurerede lagerplatforme er en af de hyppigste årsager til lækager på hele internettet. Detaljerne om, hvordan companion-billeder opbevares, står i hvor dine billeder egentlig ligger.
Hvis du tror, du er ramt
| Trin | Hvad du gør |
|---|---|
| 1. Tjek | Søg på din e-mailadresse på haveibeenpwned.com; ved følsomme brud skal du bekræfte adressen |
| 2. Lås ned | Skift adgangskoden på tjenesten og alle steder, hvor du genbrugte den; slå totrinsgodkendelse til |
| 3. Adskil | Flyt kontoen til en e-mailadresse, der ikke kan kobles til dit navn eller dit arbejde |
| 4. Forvent henvendelser | Vær på vagt over for afpresnings- og phishingmails, der henviser til bruddet - de er almindelige bagefter |
| 5. Betal ikke | Gem beskederne, anmeld dem til politiet og platformen; betaling stopper sjældent kravene |
| 6. Billeder | Hvis der er intime billeder med, kan StopNCII.org hjælpe med at blokere dem på deltagende platforme |
| 7. Spørg | Bed om indsigt i, hvilke data firmaet havde, og bed om sletning - se sådan beder du om dine data |
haveibeenpwned.com - gratis at bruge; følsomme brud kræver, at du bekræfter din adresse.
Sådan begrænser du skaden, før et brud sker
- Brug en separat e-mailadresse, der ikke indeholder dit navn. Det er det mest effektive enkeltstående skridt, for det bryder forbindelsen mellem dataene og dig.
- Læg aldrig dit ansigt eller identificerende oplysninger i genererede billeder eller uploads.
- Hold rigtige menneskers navne ude af chats, især partnere, kolleger og alle i eksplicitte scenarier.
- Slet det, du ikke længere har brug for. Nogle apps lader dig slette enkelte chats eller billeder; gamle data kan ikke lække, hvis de ikke findes mere. Sletning af en AI-companion-konto forklarer, hvad der egentlig bliver fjernet.
- Foretræk apps, der svarer på spørgsmål om sikkerhed. I Mozillas gennemgang fra 2024 sagde 73 % af producenterne af romance-chatbots intet om, hvordan de håndterer sikkerhedssårbarheder. Et firma, der offentliggør en sikkerhedskontakt, regner i det mindste med at få besked om problemer.
Hvad loven kræver af virksomhederne
I EU skal en virksomhed anmelde et alvorligt brud på persondatasikkerheden til tilsynet inden for 72 timer og informere de berørte brugere, når risikoen for dem er høj. I Danmark er tilsynet Datatilsynet. I praksis ignorerer små udenlandske udbydere ofte de pligter, og derfor er det vigtigere selv at tjekke Have I Been Pwned end at vente på en e-mail.
Hvis du er ramt, har du ret til indsigt i dine data (GDPR artikel 15) og til sletning, når en betingelse er opfyldt (artikel 17). Indsigt er gratis, og virksomheden skal svare uden unødig forsinkelse og senest inden for en måned, med mulighed for forlængelse. Kontakt først virksomheden. Svarer den ikke, kan du klage til Datatilsynet (telefon 33 19 32 00, [email protected]). Kilden er Datatilsynets side Hvad er dine rettigheder.
Bliver du afpresset, eller er du udsat for svindel, kan du anmelde det til politiet på politi.dk (kræver MitID; uden MitID kan du ringe til 114 eller møde op på en politistation). Ring 112 ved akut fare. Cyberhotline på 33 37 00 37 giver rådgivning om digital svindel og identitetstyveri, men behandler ikke enkeltsager. Hjælp til billeder, der er delt uden samtykke, finder du hos Red Barnets SletDet Rådgivning (tlf. 29 27 01 01), som er rettet mod børn, unge, forældre og fagpersoner.
Den ubehagelige konklusion fra 2024 og 2025 er, at intime data i companion-apps kun er så sikre som virksomhedens mindst omhyggelige ingeniør. Det kan du ikke revidere - men du kan sørge for, at en lækage ikke fører tilbage til dit navn.